Защитата на личните данни не започва с покупка на сложен софтуер, а с няколко решения, които ограничават най-честите рискове. Уникалните пароли, допълнителната проверка при вход и вниманието към неочаквани съобщения работят заедно. Нито една мярка не дава абсолютна сигурност, но комбинацията затруднява превземането на профили и намалява щетите при инцидент. Най-добрият план е този, който можем да следваме постоянно и който включва възстановяване на достъпа, когато телефонът бъде изгубен или важна услуга бъде компрометирана.
Започнете от електронната поща и важните профили
Пощата често е ключ към други регистрации, защото през нея се изпращат връзки за смяна на пароли. Затова тя заслужава приоритет. Използвайте дълга, уникална парола и надежден мениджър на пароли, вместо една и съща комбинация навсякъде. Ако парола изтече от една услуга, повторната ѝ употреба позволява опити за вход в други. Мениджърът помага и да различаваме правилния домейн, когато предлага попълване само за съответния сайт.
Проверете възстановяващите адреси и телефонни номера и премахнете старите. Прегледайте активните сесии и свързаните приложения. Профил, отворен на чужд или продаден компютър, може да остане достъпен без ново въвеждане на парола. Излизането от ненужните сесии е конкретна, бърза мярка. Запазете информация как се възстановява достъпът, но не съхранявайте резервни кодове в същия незащитен профил, който трябва да възстановяват.
Добавете втори слой при вход и план при загуба
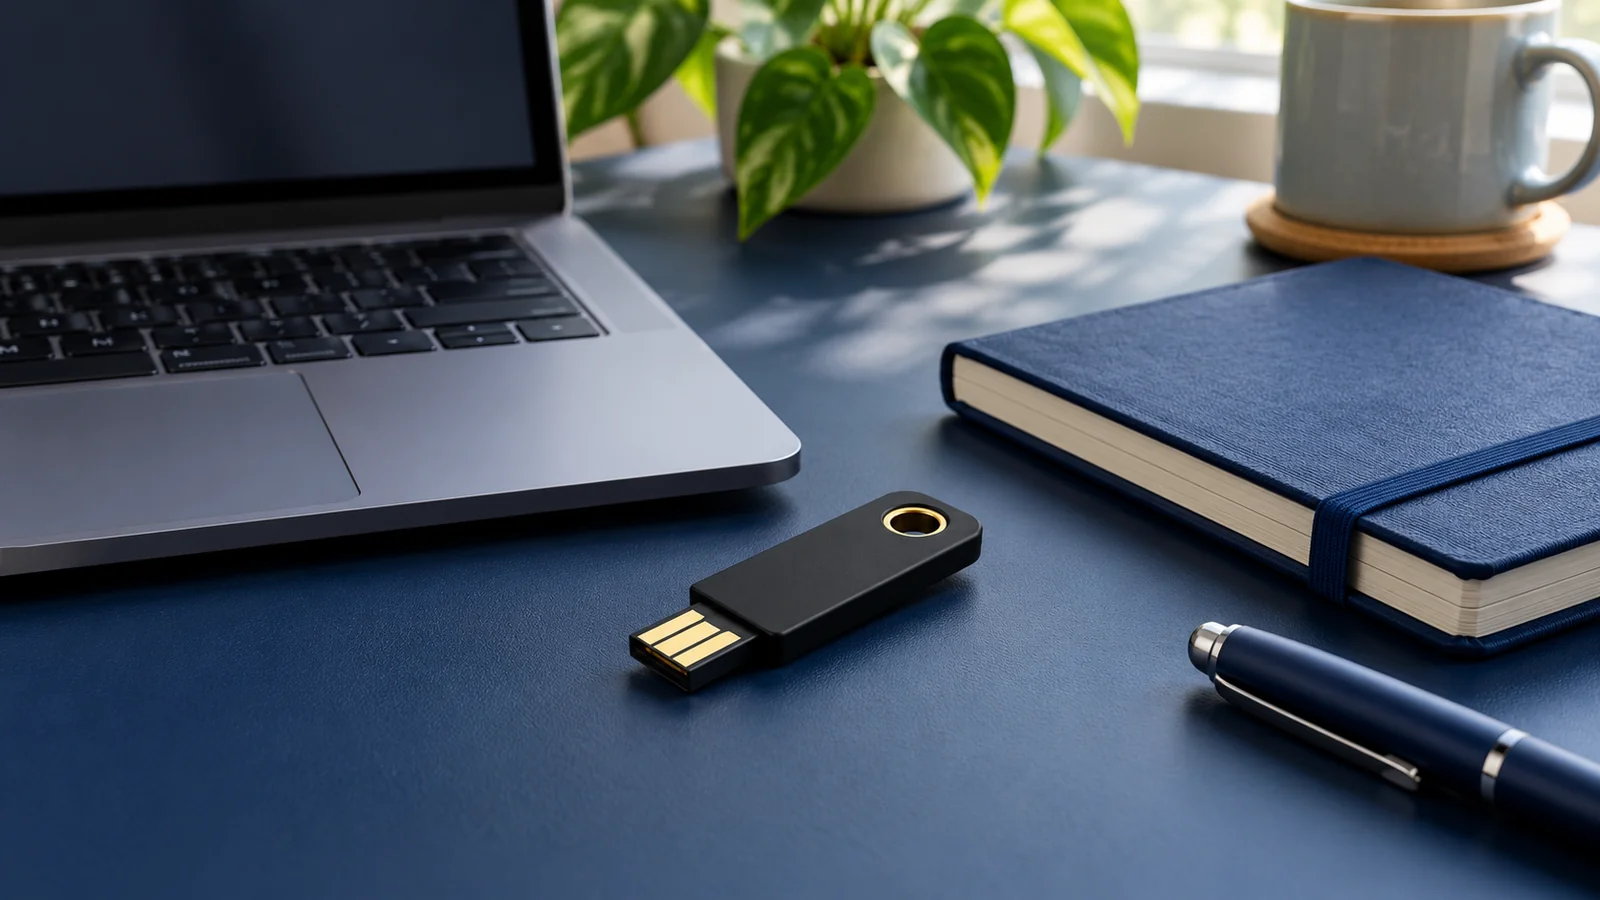
Многофакторната автентикация изисква допълнително доказателство освен паролата. Приложение за кодове, хардуерен ключ или друг поддържан метод може да ограничи риска от вход с открадната парола. CISA препоръчва многофакторна защита и насочва към устойчиви на фишинг методи. Изборът зависи от услугата, устройствата и възможностите за възстановяване. SMS кодът обикновено добавя защита спрямо самостоятелна парола, но не е равностоен на всички други методи.
Ключовете за достъп, известни като passkeys, използват криптографски механизми и са обвързани с конкретната услуга. Това затруднява определени фишинг атаки, но не отменя нуждата да защитаваме устройството и профила, чрез който ключовете се синхронизират. Преди промяна на метода за вход проверете резервния вариант. Не потвърждавайте неочаквано известие за достъп само за да спре да се появява. Ако не сте започнали вход, отказът е правилната първа реакция.
Направете кратък тест за възстановяване
Установете къде са резервните кодове и дали вторият ви доверен метод работи. Не е нужно да излизате от всички устройства едновременно, за да проверите настройките. Целта е да знаете следващите стъпки при загубен телефон, а не да откривате процедурата под натиск.
Разпознавайте измамата по искането, не по външния вид
Фишингът може да пристигне като писмо, чат, реклама, QR код или телефонно обаждане. Съобщението често създава спешност: блокирана доставка, неплатена такса или нужда незабавно да потвърдите профила. Правописните грешки вече не са надежден единствен признак. Измамният текст може да бъде грамотно написан, а страницата да прилича убедително на позната услуга. Проверявайте адреса и целта на искането, особено когато се искат кодове, пароли или плащане.
Ако получите известие за проблем с профил, отворете услугата през запазен адрес или официалното приложение. Не използвайте непременно връзката в съобщението. При необичайно искане от познат потвърдете по независим канал. Дори разпознаваем глас или снимка не са достатъчно доказателство за самоличност. Катинарът и HTTPS показват криптирана връзка със съответния сайт; те не доказват, че сайтът е честен или че офертата е истинска.
Ограничете данните и поддържайте устройствата
Актуализациите на операционната система, браузъра и приложенията отстраняват известни слабости. Включете автоматично обновяване, когато е подходящо, и премахнете приложения и разширения, които не използвате. Проверявайте разрешенията за камера, микрофон, контакти и местоположение. Ако дадена функция не ги изисква, постоянният достъп може да бъде излишен. Публично споделени снимки също могат да разкрият адрес, документ или информация за други хора в кадъра.
На обществен компютър избягвайте чувствителни операции. На собственото устройство използвайте заключване на екрана и наличните средства за криптиране. Виртуалната частна мрежа променя начина, по който трафикът се пренася, но не прави фишинг страницата безопасна и не поправя компрометирано приложение. При домашния рутер сменете фабричните административни данни и следете поддръжката. По-малко ненужни профили, разрешения и копия на документи означават по-малко места, от които данните могат да изтекат.
Подгответе резервни копия и действия при инцидент
Синхронизацията не е равнозначна на независимо резервно копие. Ако изтриете или повредите файл, промяната може да се разпространи към другите устройства. Поддържайте отделно копие на важните документи и снимки, защитено от обичайните промени, и проверявайте дали можете да възстановите избран файл. Ръководството на CISA за ransomware подчертава значението на защитените и проверени резервни копия. За лична употреба принципът е същият: копието има стойност, когато възстановяването работи.
При съмнение за превзет профил започнете от доверено устройство. Сменете паролата през официалната услуга, прекратете непознатите сесии и проверете дали не са добавени нови методи за възстановяване или правила за препращане на поща. При засегнати платежни данни се свържете незабавно с банката по официален канал. Запазете съобщенията и времето на действията. Не плащайте на непознати, които обещават възстановяване срещу предварителна такса. Допълнителни практични теми има в „Технологии“.
- Създайте списък на най-важните профили и проверете поотделно паролата, втория фактор и актуалния адрес за възстановяване на всеки от тях.
- Пазете отделно резервните кодове и запишете официалните канали за контакт, които бихте използвали при загуба на достъп.
- Възстановете пробен файл от резервното копие. Успешното автоматично качване не е достатъчно доказателство, че копието ще бъде използваемо при нужда.
Заключение: направете защитата изпълнима
Отделете време първо за пощата, после за финансовите и служебните профили. Включете допълнителна защита, подредете възстановяването и направете проверимо резервно копие. Този ред е по-полезен от дълъг списък с мерки, които никога не се прилагат. Сигурността остава процес: когато смените телефон, служба или основен адрес, прегледайте настройките отново. Целта е да ограничите вероятните рискове и да можете спокойно да действате, ако нещо все пак се обърка.